确保数据安全
发布于 2025-01-11 22:30:52
CRM客户管理系统主要模块有客户管理模块(公海、线索、线索池、跟进记录、报价单、合同管理、回款管理)、项目管理模块(完全自定义表单流程)、工单模块(完全自定义表单流程)、员工管理(不同权限设置)、进销存、财务管理等。
核心功能有:查重功能,批量导入导出,回收站、微信报单等。
演示账号可查看所有功能,联系我们:18303410875(同微信)

一、数据保密性
1、加密技术
使用强加密算法(如AES、DES)对数据进行加密,保护数据在传输和存储过程中的机密性。2、访问控制
实施严格的用户身份验证和授权机制,如密码认证、双因素认证、生物特征认证等,确保只有经过授权的用户可以访问敏感数据。同时,采用最小权限原则,限制员工权限,确保数据访问合规。二、数据完整性
1、数据校验与验证
在数据传输和存储过程中,采用校验码、哈希值等技术手段,确保数据的准确性和完整性,防止数据被篡改。2、审计与监控
部署安全监控系统和日志审计工具,实时监控网络流量、系统日志等关键信息,及时发现异常行为和安全事件,确保数据的完整性不受侵害。三、数据可用性
1、备份与恢复
定期备份重要数据,并制定灾难恢复计划,确保在数据丢失或损坏时能够迅速恢复,保障业务的连续性。2、高可用架构设计
采用负载均衡、容错技术等手段,构建高可用性的数据存储和处理系统,确保数据在需要时能够及时、可靠地被访问和使用。四、法律与合规
1、遵守法律法规
严格遵守《中华人民共和国数据安全法》等相关法律法规,确保数据处理活动的合法性和合规性。2、数据分类分级
根据数据的重要性、敏感性等因素,对数据进行分类分级管理,对重要数据实施更加严格的保护措施。五、技术与策略
1、防火墙与入侵检测系统
部署防火墙防止未经授权访问,并配置规则限制外部网络访问。使用入侵检测系统(IDS)监控异常活动,及时发现并应对潜在威胁。2、数据防泄密技术(DLP)
识别、监控并阻止敏感信息未授权传输,配置系统防止邮件中发送敏感数据。3、软件更新与补丁管理
及时安装安全补丁,关注开源软件官方安全公告并升级,以防止漏洞被利用。4、物理安全
控制数据中心和服务器机房的物理访问,安全处置废弃硬件设备,防止敏感信息泄露。六、培训与意识提升
1、员工培训
定期对员工进行数据安全培训,提高员工的数据安全意识和技能水平,确保员工能够遵守数据安全规定和操作流程。2、意识提升
通过宣传、教育等方式,提升全体员工对数据安全的重视程度,形成全员参与数据安全保护的良好氛围。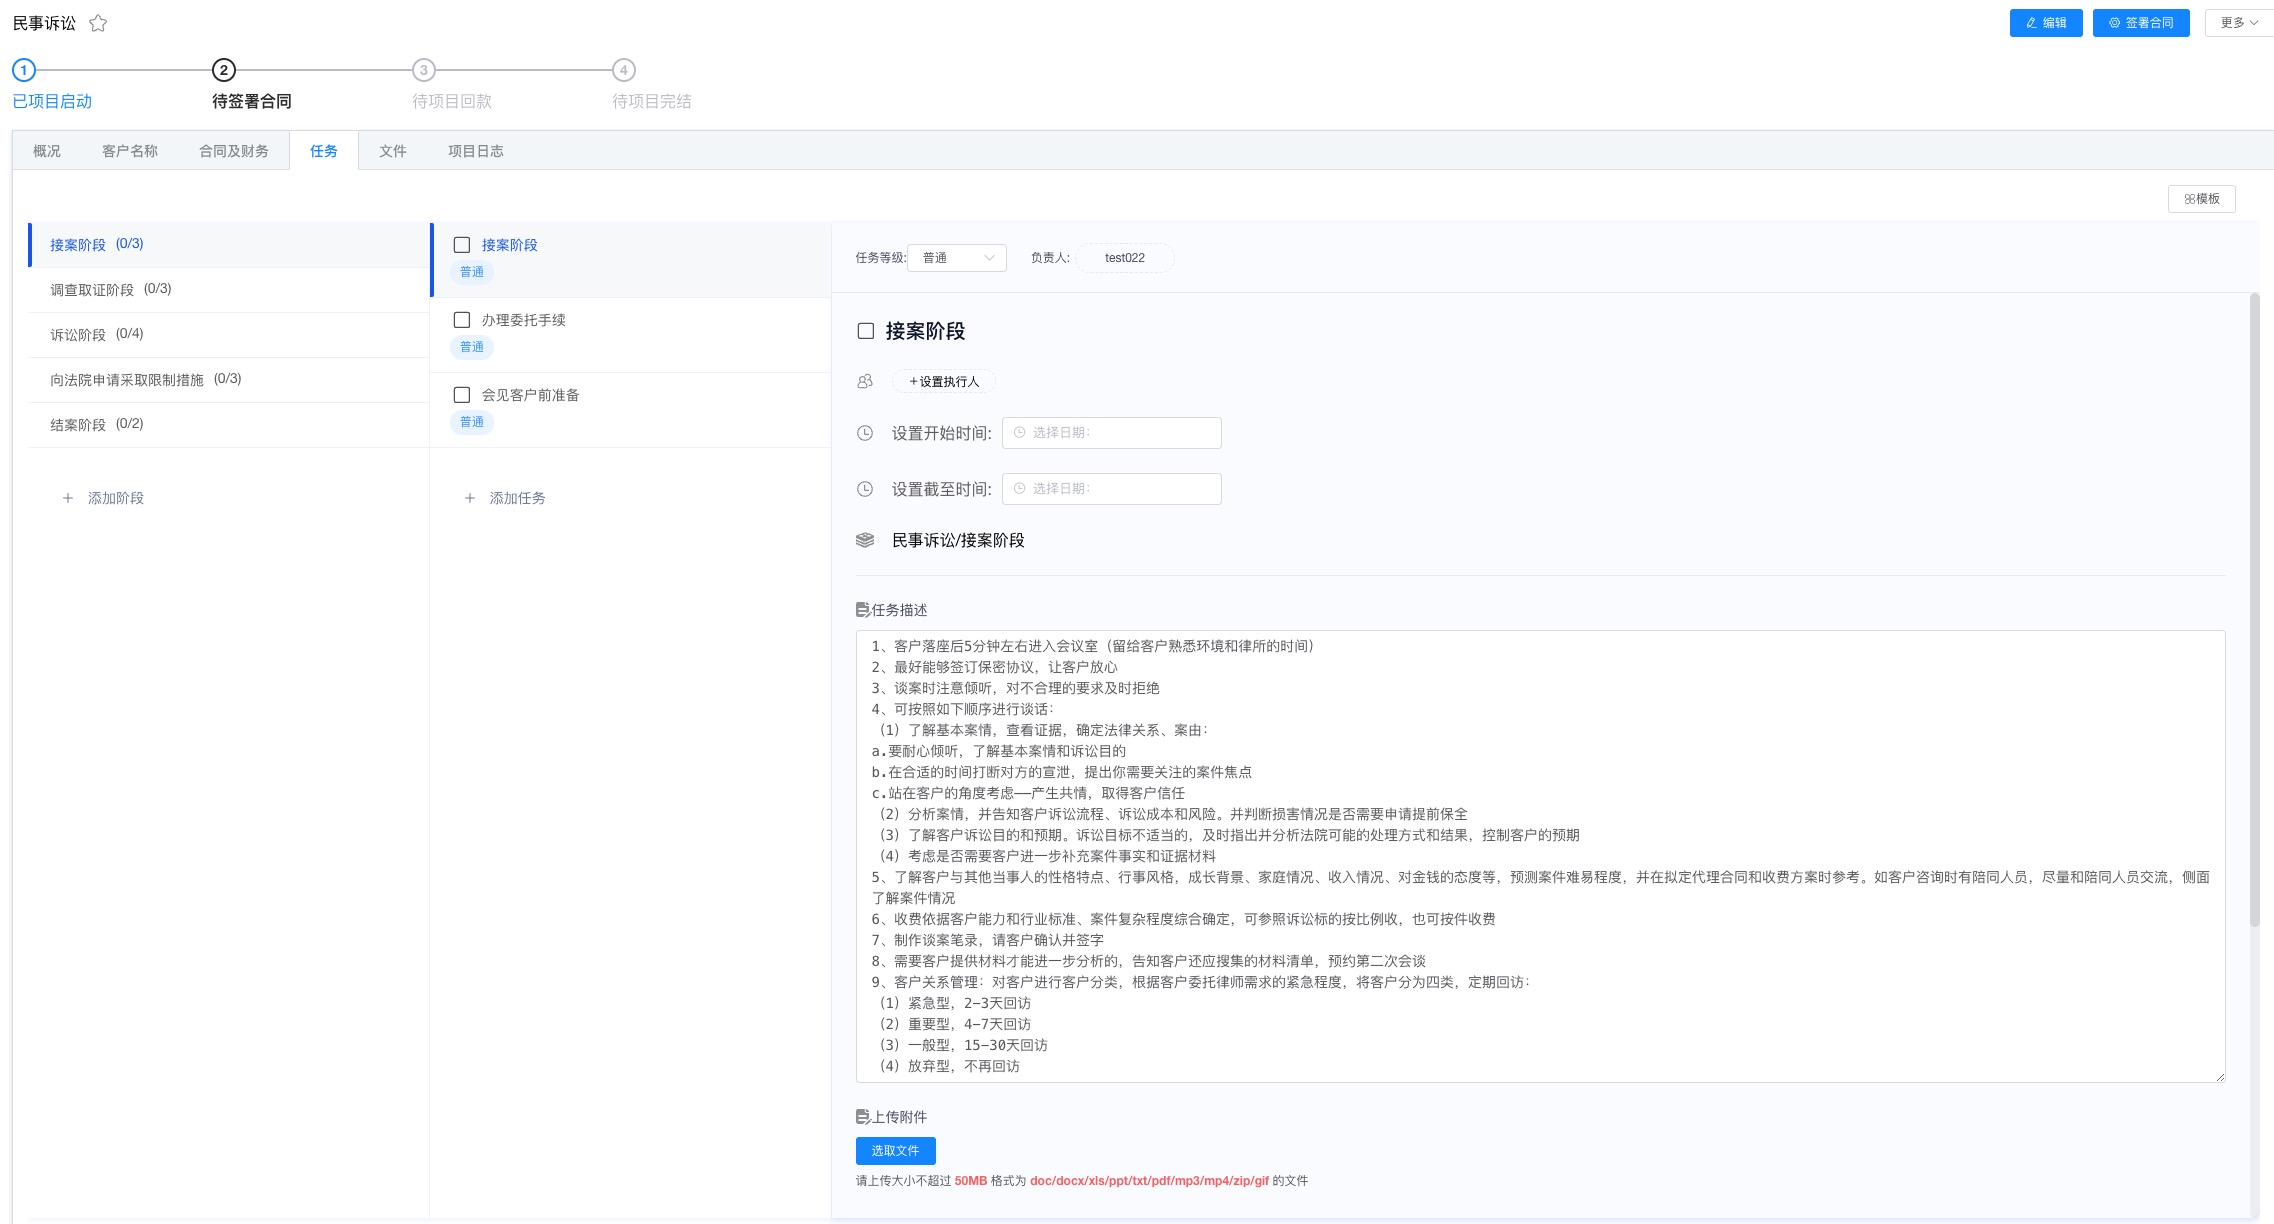
综上所述,确保数据安全需要从多个方面入手,包括加强数据保密性、完整性、可用性保护,遵守法律法规进行合规管理,采用先进的技术和策略进行安全防护,以及加强员工培训和意识提升等。这些措施共同构成了全面的数据安全防护体系,为数据的安全存储、处理和传输提供了有力保障。