食品行业进销存管理软件的数据安全与隐私保护
发布于 2025-01-16 00:30:24
CRM客户管理系统主要模块有客户管理模块(公海、线索、线索池、跟进记录、报价单、合同管理、回款管理)、项目管理模块(完全自定义表单流程)、工单模块(完全自定义表单流程)、员工管理(不同权限设置)、进销存、财务管理等。
核心功能有:查重功能,批量导入导出,回收站、微信报单等。
演示账号可查看所有功能,联系我们:18303410875(同微信)
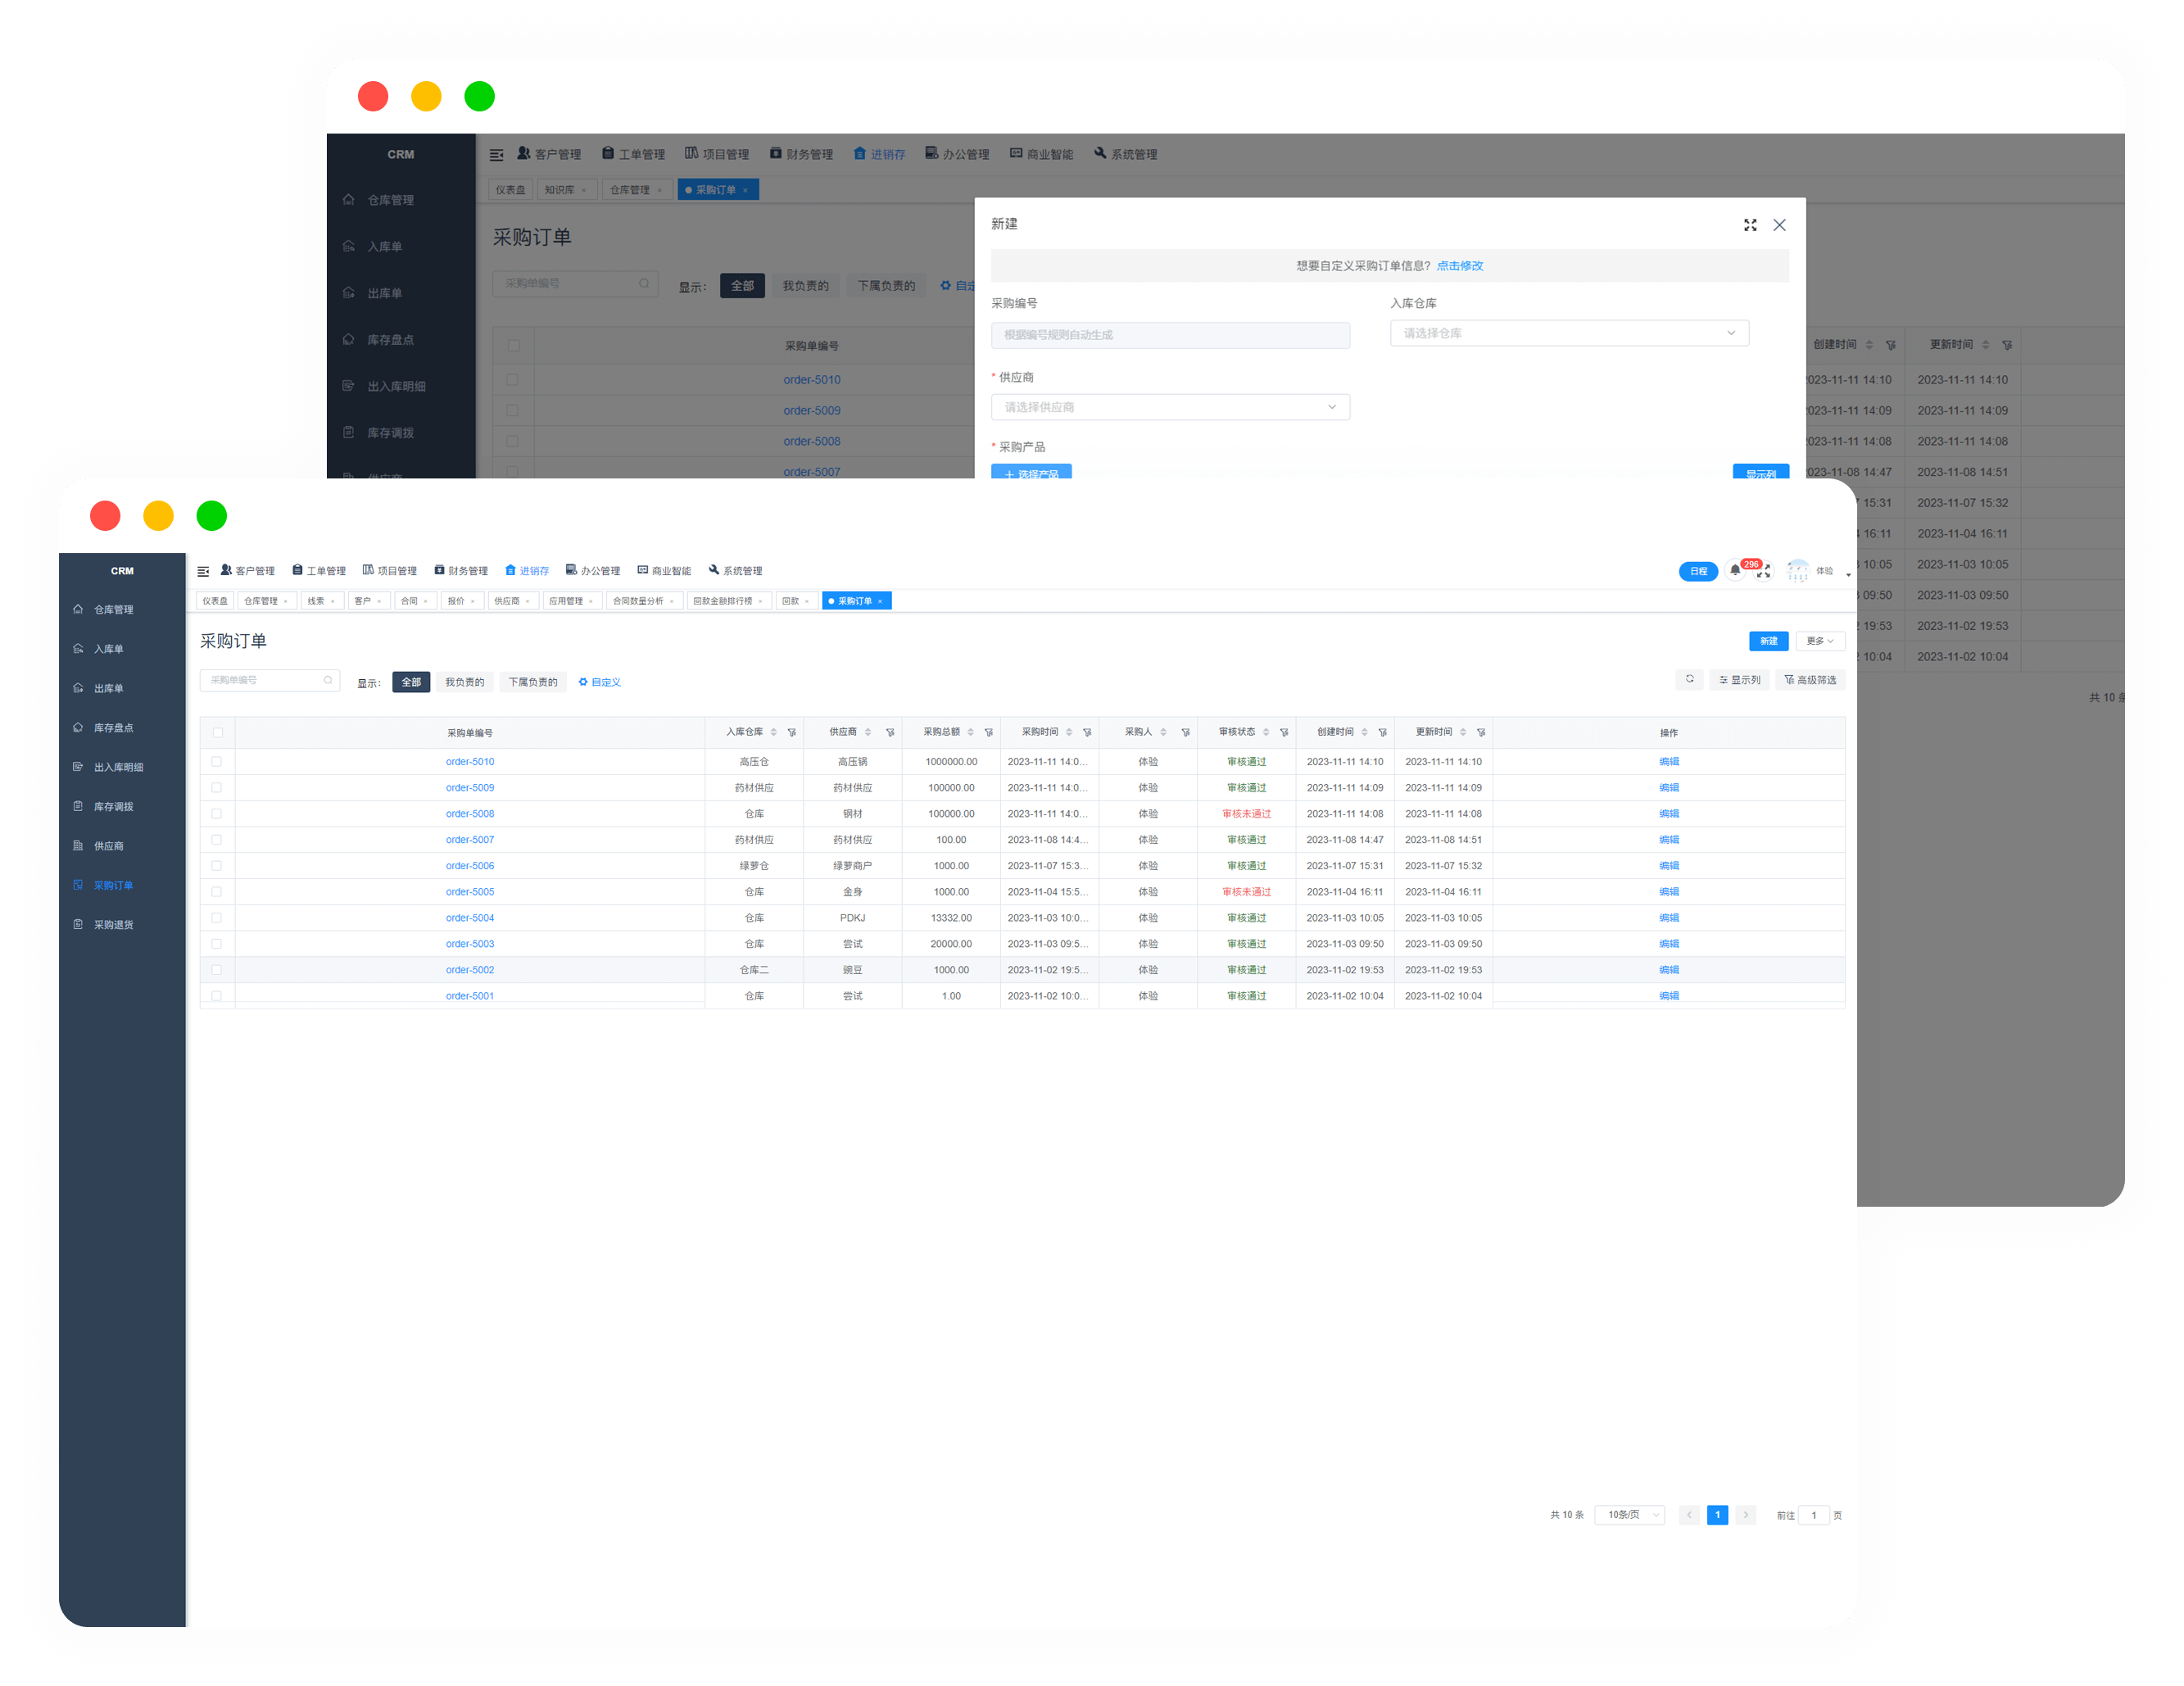
在食品行业中,进销存管理软件的数据安全与隐私保护是至关重要的。这类软件中存储了大量的敏感数据,包括库存信息、销售记录、客户信息以及供应商资料等,这些数据对于企业的运营至关重要,同时也面临着被非法访问或泄露的风险。一旦数据泄露,不仅可能损害客户信任,还可能导致企业面临重大的法律责任和经济损失。因此,食品行业必须采取强有力的措施来保护进销存管理软件中的数据安全与隐私。
以下是一些关键的数据安全与隐私保护措施
一、数据加密
1、存储层加密
在数据存储时,使用强加密算法(如AES)对数据进行加密处理,确保即使存储介质被盗或丢失,数据仍然是不可读的。2、传输层加密
在数据传输过程中,使用SSL/TLS协议来保护数据的安全,防止数据被截获或篡改。二、访问控制
1、用户权限管理
根据用户的职责和工作需求,分配不同的角色和权限。每个角色对应不同的权限,限制用户只能访问和操作自己权限范围内的数据和功能。2、基于角色的访问控制(RBAC)
权限基于用户的角色来分配,确保用户只能访问与其职责相关的数据和功能。3、基于属性的访问控制(ABAC)
基于用户的属性、资源的属性和环境条件来动态地决定访问权限,提供更精细的数据访问控制。4、多因素认证(MFA)
除了传统的用户名和密码,还可以要求用户提供其他身份验证信息,如手机验证码、指纹识别或面部识别等,以增加系统的安全性。三、监控与审计
1、内部审计
定期审查系统的访问日志、权限设置、数据使用情况等,发现潜在的安全隐患。2、外部审计
邀请第三方安全机构进行外部审计,提供更为客观的安全评估和建议。四、数据备份与恢复
1、定期备份
根据数据的重要性和变化频率,制定合理的备份计划,确保数据的完整性和可用性。2、异地备份
将备份数据存储在异地,以防自然灾害或人为破坏导致的数据丢失。3、灾难恢复计划
制定灾难恢复计划,包括在发生数据丢失或系统故障时如何快速恢复数据和系统。五、安全意识培训
1、安全意识提升
提升员工的安全意识,教育员工如何识别和防范常见的安全威胁,如钓鱼攻击、社会工程攻击等。2、安全技能培训
培训员工掌握基本的安全技能,如密码管理、数据加密、访问控制等。六、选择可靠的软件供应商
1、供应商评估
选择具有良好市场声誉和丰富经验的软件供应商,确保他们采取了充分的数据保护措施。2、技术支持和服务
供应商应提供及时和专业的技术支持和服务,确保软件在使用过程中始终保持安全。七、法律与合规
1、遵守法律法规
企业应确保其软件的使用符合相关法律法规的要求,如GDPR(通用数据保护条例)等。2、制定隐私政策
制定详细的隐私政策,明确说明数据收集、使用、存储和保护的方式,并确保隐私政策易于理解并在用户注册或使用系统时提供给用户。
综上所述,食品行业进销存管理软件的数据安全与隐私保护需要采取多层次、全方位的措施。通过实施这些措施,企业可以大大降低数据泄露的风险,保护客户隐私,增强客户信任,从而推动企业的可持续发展。