CRM客户管理软件在医美行业中的数据安全与隐私保护
发布于 2024-11-02 16:30:14
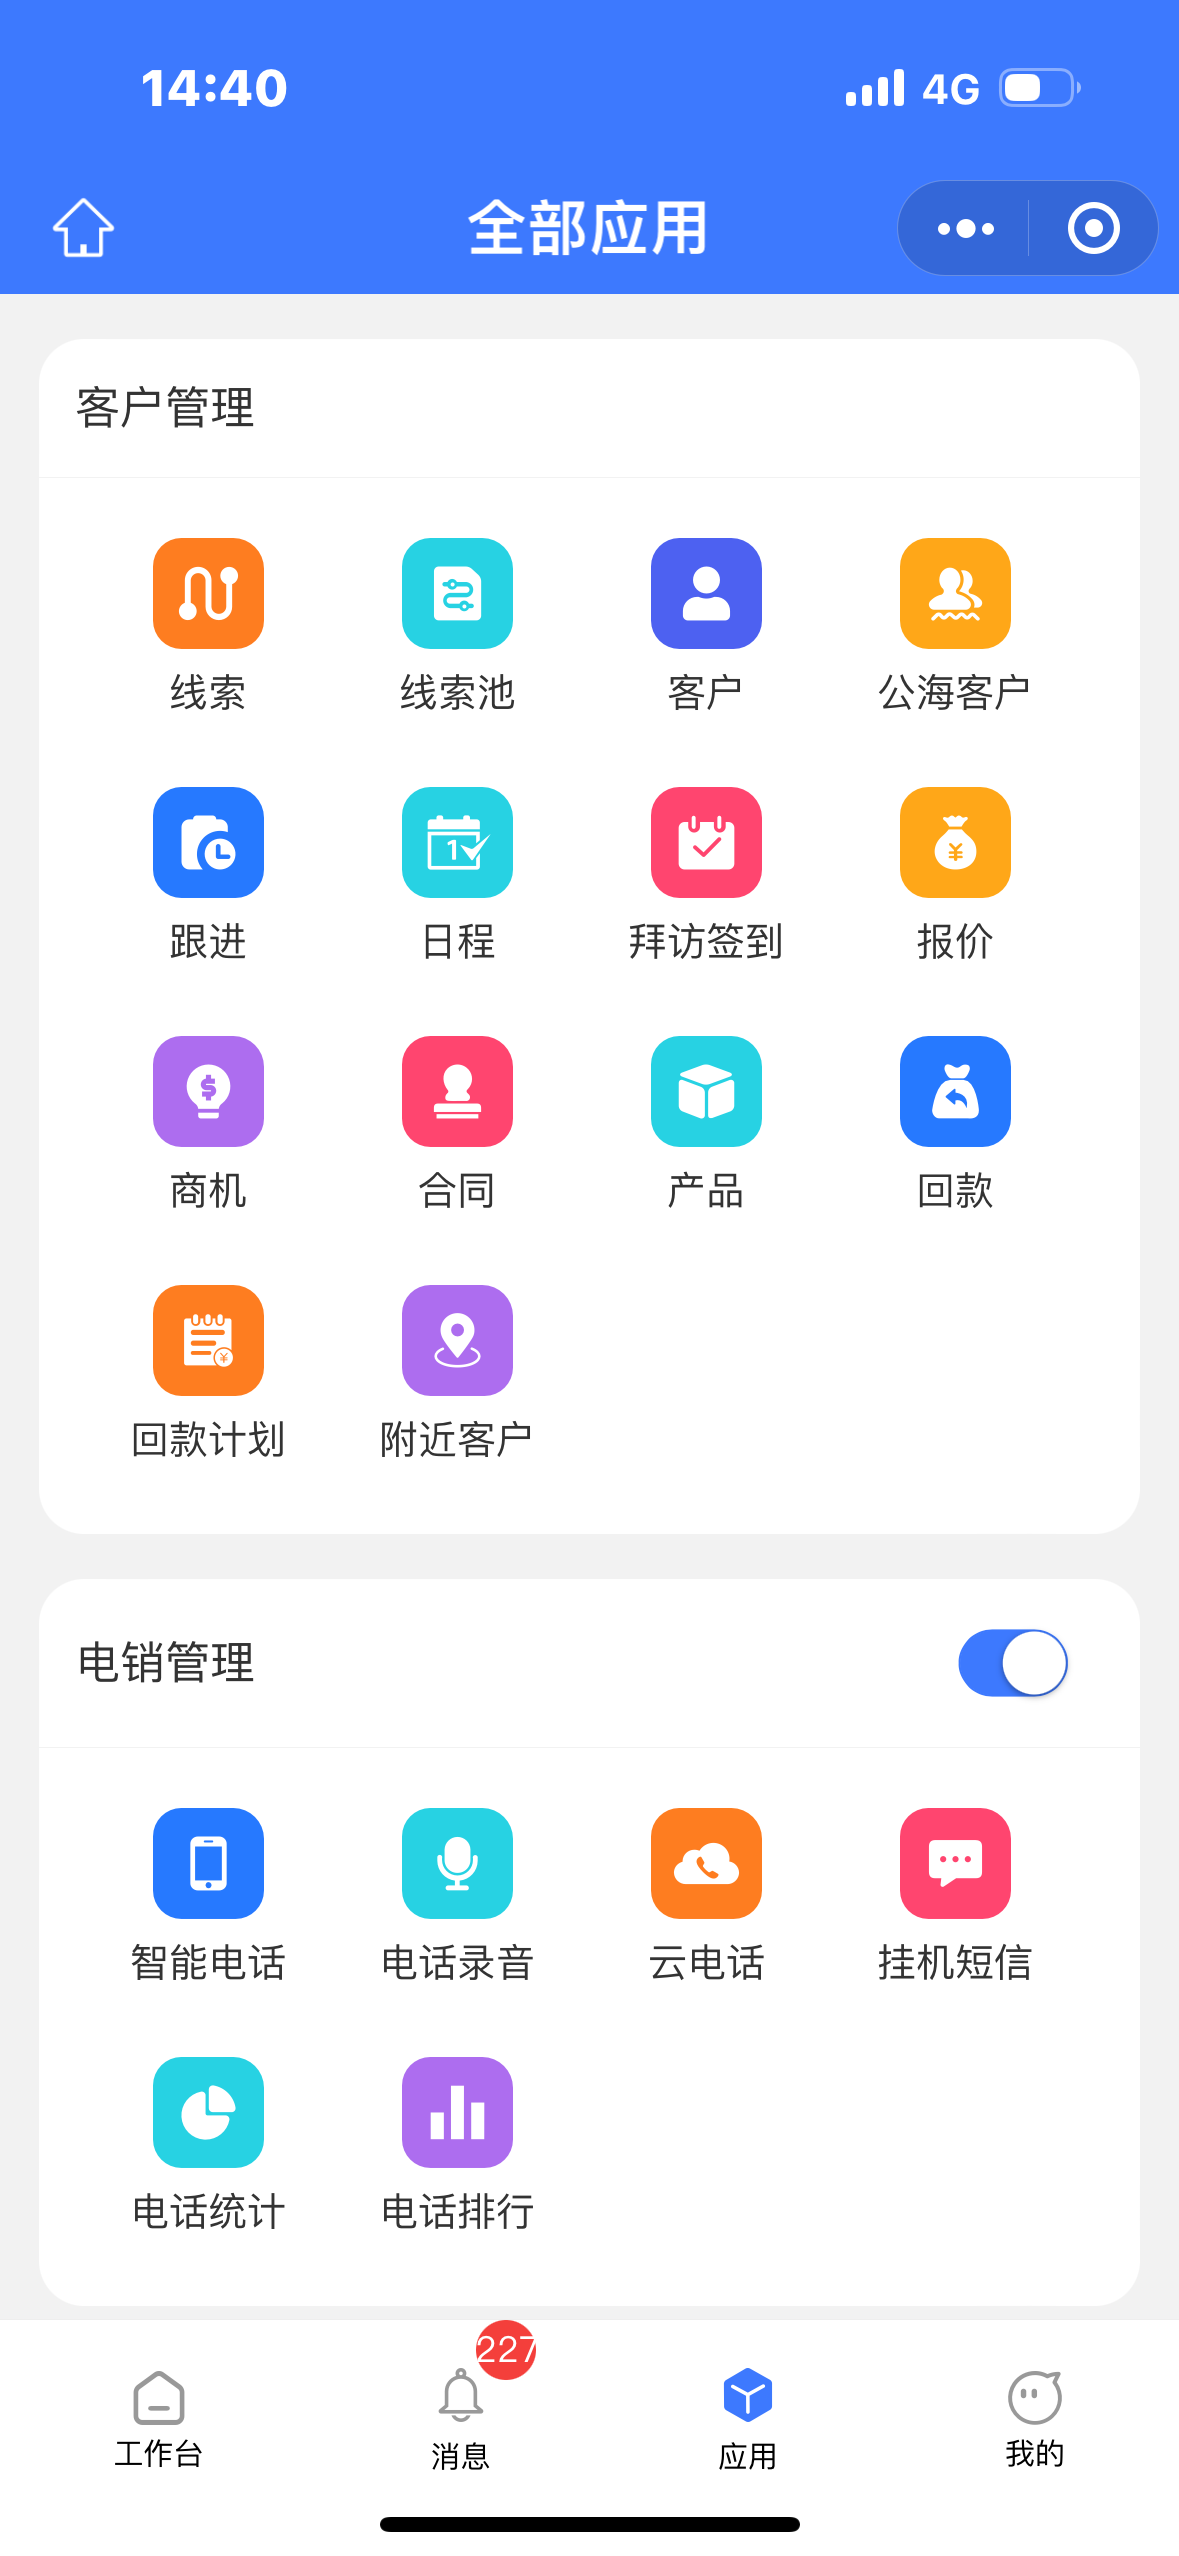
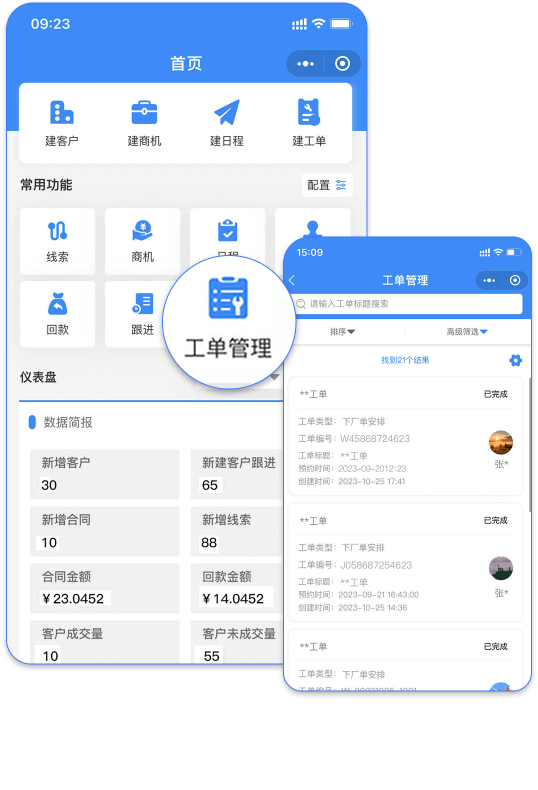
CRM客户管理系统主要模块有客户管理模块(公海、线索、线索池、跟进记录、报价单、合同管理、回款管理)、项目管理模块(完全自定义表单流程)、工单模块(完全自定义表单流程)、员工管理(不同权限设置)、进销存、财务管理等。
核心功能有:查重功能,批量导入导出,回收站、微信报单等。
演示账号可查看所有功能,联系我们:18303410875(同微信)
CRM客户管理软件在医美行业中的应用日益广泛,它帮助医美机构实现了客户信息的全面整合与管理、业务流程的优化以及个性化服务的提供。然而,随着数据量的增加和数据敏感性的提升,数据安全与隐私保护成为了医美行业使用CRM软件时必须面对的重要议题。以下是对该议题的详细探讨:
一、数据安全与隐私保护的重要性
CRM系统中存储了大量的敏感数据,包括客户的个人信息、交易历史、联系方式、预约记录、消费记录、会员积分等。这些信息若被非法访问或泄露,将带来严重的后果,如损害客户信任、导致法律责任、造成经济损失以及影响医美机构的运营和品牌声誉等。因此,医美行业必须高度重视CRM系统的数据安全与隐私保护。
二、数据安全与隐私保护的主要威胁
- 外部攻击:黑客通过各种手段尝试入侵CRM系统,窃取或破坏重要数据。常见的攻击方式包括SQL注入、跨站脚本攻击(XSS)等。
- 内部泄露:员工或合作伙伴因疏忽或恶意行为导致的数据泄露。这类威胁往往难以防范,需要通过严格的权限管理和监控来应对。
- 系统漏洞:软件自身存在的漏洞被利用,也是导致数据泄露的重要原因。
三、数据安全与隐私保护的措施
- 数据加密:对存储和传输的数据进行加密,可以有效防止数据在被非法截获时泄露。采用行业标准的加密协议,如TLS/SSL,为数据传输提供安全保障;数据库加密则可以保护存储的数据。
- 权限管理:合理配置用户权限是防止未授权访问的关键。通过分级权限管理,限制不同级别员工对数据的访问权限,确保他们只能访问对工作必要的数据。同时,实施审计机制,记录每一个用户对数据的操作行为,一旦发生异常情况,可以迅速追踪到责任人。
- 定期备份:在数据丢失或系统故障的情况下,能够迅速恢复操作对企业至关重要。建立定期备份机制,并测试数据恢复流程,确保在紧急情况下能够最小化数据损失。
- 安全审计:定期检查和评估CRM系统的安全性,及时发现和修复安全漏洞。安全审计应包括软件更新、系统配置变更、用户权限审查等方面。
- 员工培训:员工是数据安全的第一道防线。对员工进行定期的数据保护和安全意识培训,可以显著减少因操作不当引起的安全事件。
- 及时更新:软件厂商会定期发布更新和补丁,以修复已知的漏洞。医美机构应及时关注并应用这些更新,以保持系统处于最新状态。同时,可以借助第三方工具进行漏洞扫描,及时发现并修补潜在的问题。
四、遵循的数据保护法规
- 欧盟通用数据保护条例(GDPR):对处理涉及欧盟公民的个人数据的企业提出了严格要求,包括数据访问、数据透明度以及用户授权等方面。
- 加州消费者隐私法(CCPA):规定加州消费者有权知道企业如何使用他们的个人信息,并可以要求企业删除他们的信息。
五、医美行业CRM软件的选择建议
在选择医美行业的CRM软件时,除了考虑其功能性和易用性外,还应重点关注其数据安全与隐私保护功能。以下是一些建议:
- 选择有良好口碑和信誉的品牌:这些品牌通常拥有更成熟的技术和更完善的安全措施。
- 了解软件的数据加密和权限管理机制:确保软件采用了先进的加密技术和严格的权限管理策略。
- 询问软件的更新和维护策略:了解软件厂商是否定期发布更新和补丁,以及是否提供及时的技术支持。
- 查看软件的数据备份和恢复方案:确保在数据丢失或系统故障时能够迅速恢复操作。
关注者
0
被浏览
66