饮料行业CRM客户管理软件的数据安全考量
发布于 2024-11-03 00:30:17
CRM客户管理系统主要模块有客户管理模块(公海、线索、线索池、跟进记录、报价单、合同管理、回款管理)、项目管理模块(完全自定义表单流程)、工单模块(完全自定义表单流程)、员工管理(不同权限设置)、进销存、财务管理等。
核心功能有:查重功能,批量导入导出,回收站、微信报单等。
演示账号可查看所有功能,联系我们:18303410875(同微信)
饮料行业CRM客户管理软件的数据安全考量是一个至关重要的议题,这主要源于CRM系统中存储的大量敏感客户信息,包括联系方式、交易记录等。一旦这些信息被非法访问或泄露,将对企业和客户造成严重后果。以下是对饮料行业CRM客户管理软件数据安全性的详细考量:
一、数据安全风险
- 外部攻击:黑客可能通过各种手段尝试入侵系统,窃取或破坏重要数据。
- 内部泄露:企业内部人员可能因操作不当、疏忽或恶意行为导致数据泄露。
- 合规风险:不同国家和地区对数据保护有着不同的法律和规定,企业必须遵守这些法规以避免法律风险。
二、数据安全措施
强化访问控制:
- 采用基于角色的访问控制(RBAC),根据用户角色和职责设置访问权限,确保最小权限原则的实施。
- 定期审查和调整权限和访问控制,以匹配每个人的工作职能。
数据加密: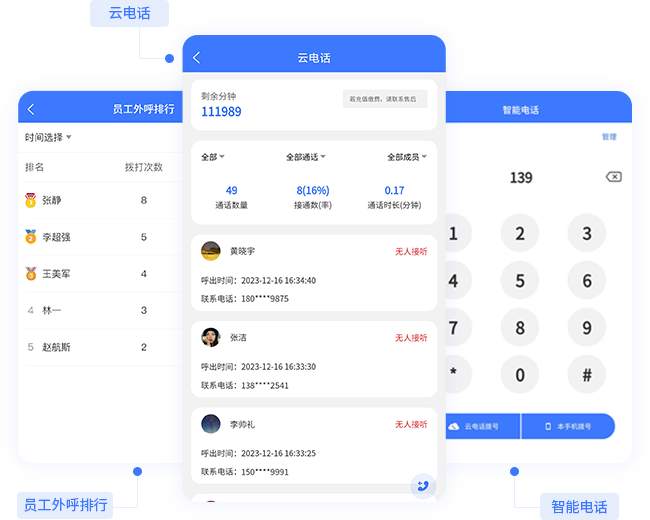
- 对存储和传输的数据进行加密,确保即使数据被未经授权的各方拦截或访问,也无法读取和使用。
- 采用行业标准的加密协议,如TLS/SSL,为数据传输提供安全保障。
安全审计:
- 定期检查和评估CRM系统的安全性,包括软件更新、系统配置变更、用户权限审查等方面。
- 启用审计日志,记录系统的每个用户操作,以便及时识别未经授权或可疑的活动。
备份恢复策略: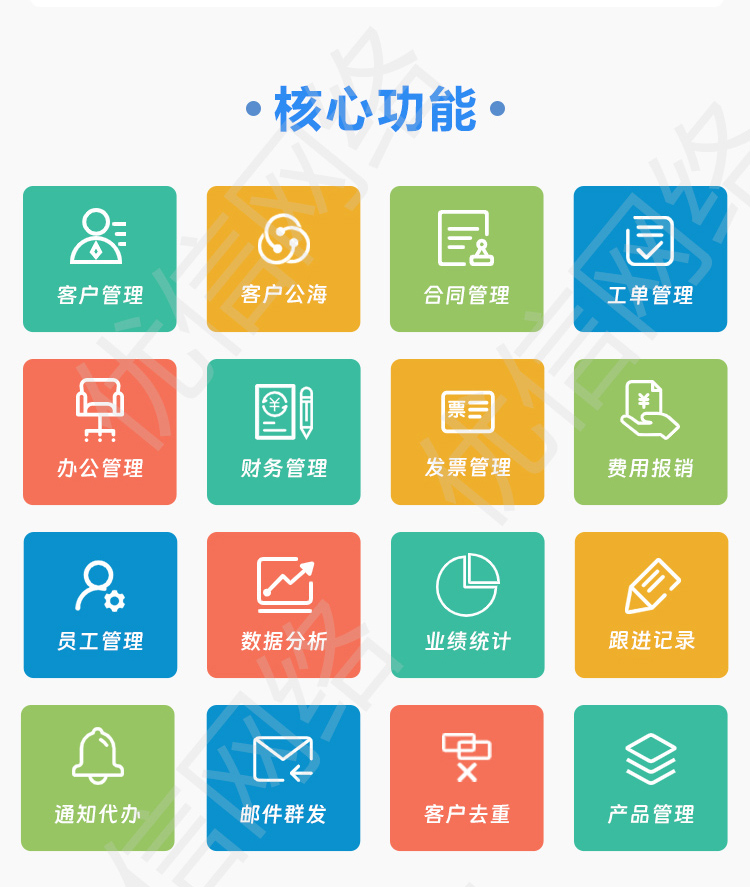
- 建立定期备份机制,确保在数据丢失或系统故障的情况下能够迅速恢复操作。
- 测试数据恢复流程的完整性和可恢复性,以应对可能的灾难性事件。
员工培训:
- 对员工进行定期的数据保护和安全意识培训,提高他们对信息安全和隐私保护的认识。
- 确保员工了解并遵守企业的数据安全政策和程序。
选择可靠供应商:
- 确保CRM系统供应商具备完善的安全保障措施和良好信誉。
- 考虑供应商的安全认证情况,如ISO 27001或SOC 2等。
三、应对数据安全挑战的策略
持续监控与行为分析:
- 通过密切关注个人的网络行为,及早发现可疑活动,如异常的登录模式、访问大量敏感数据以及未经授权的数据下载。
- 为每个用户建立基线模式,任何偏离这些规范的行为都可能触发警报,需要迅速采取行动。
数据保留策略:
- 制定明确的数据保留策略,仅在必要时保留数据,并安全地删除过时或不相关的信息。
- 遵守相关行业的网络安全法规,确保数据保留政策的合规性。
采用先进技术:
- 随着技术的发展,使用人工智能(AI)和机器学习(ML)技术来增强CRM系统的数据安全已成可能。
- 这些技术可以帮助检测和预防异常行为,实时监控安全风险。
综上所述,饮料行业CRM客户管理软件的数据安全考量需要从多个方面入手,包括强化访问控制、数据加密、安全审计、备份恢复策略、员工培训以及选择可靠供应商等。通过实施这些措施,企业可以确保CRM系统中的敏感数据得到充分保护,从而维护客户信任并遵守相关法律法规。
关注者
0
被浏览
85