巧克力企业CRM客户管理软件的数据安全与隐私保护
发布于 2024-11-03 07:30:16
CRM客户管理系统主要模块有客户管理模块(公海、线索、线索池、跟进记录、报价单、合同管理、回款管理)、项目管理模块(完全自定义表单流程)、工单模块(完全自定义表单流程)、员工管理(不同权限设置)、进销存、财务管理等。
核心功能有:查重功能,批量导入导出,回收站、微信报单等。
演示账号可查看所有功能,联系我们:18303410875(同微信)
巧克力企业在使用CRM客户管理软件时,面临着数据安全和隐私保护的重要挑战。以下是对该问题的详细分析和建议措施:
一、数据安全与隐私保护的重要性
CRM系统储存了大量敏感数据,包括客户的个人信息、交易历史、联系方式等。这些信息若被非法访问或泄露,不仅会损害客户信任,还可能导致重大的法律责任和经济损失。因此,企业需要采取强有力的措施来保护这些信息。
二、数据安全与隐私保护的挑战
- 外部攻击:黑客通过各种手段尝试入侵系统,窃取或破坏重要数据。
- 内部威胁:企业内部人员可能因操作不当或其他原因导致数据泄露。
- 法规遵守:不同国家和地区对数据保护有着不同的法律和规定,企业必须遵守这些法规以避免法律风险。
三、数据安全与隐私保护的措施
强化访问控制: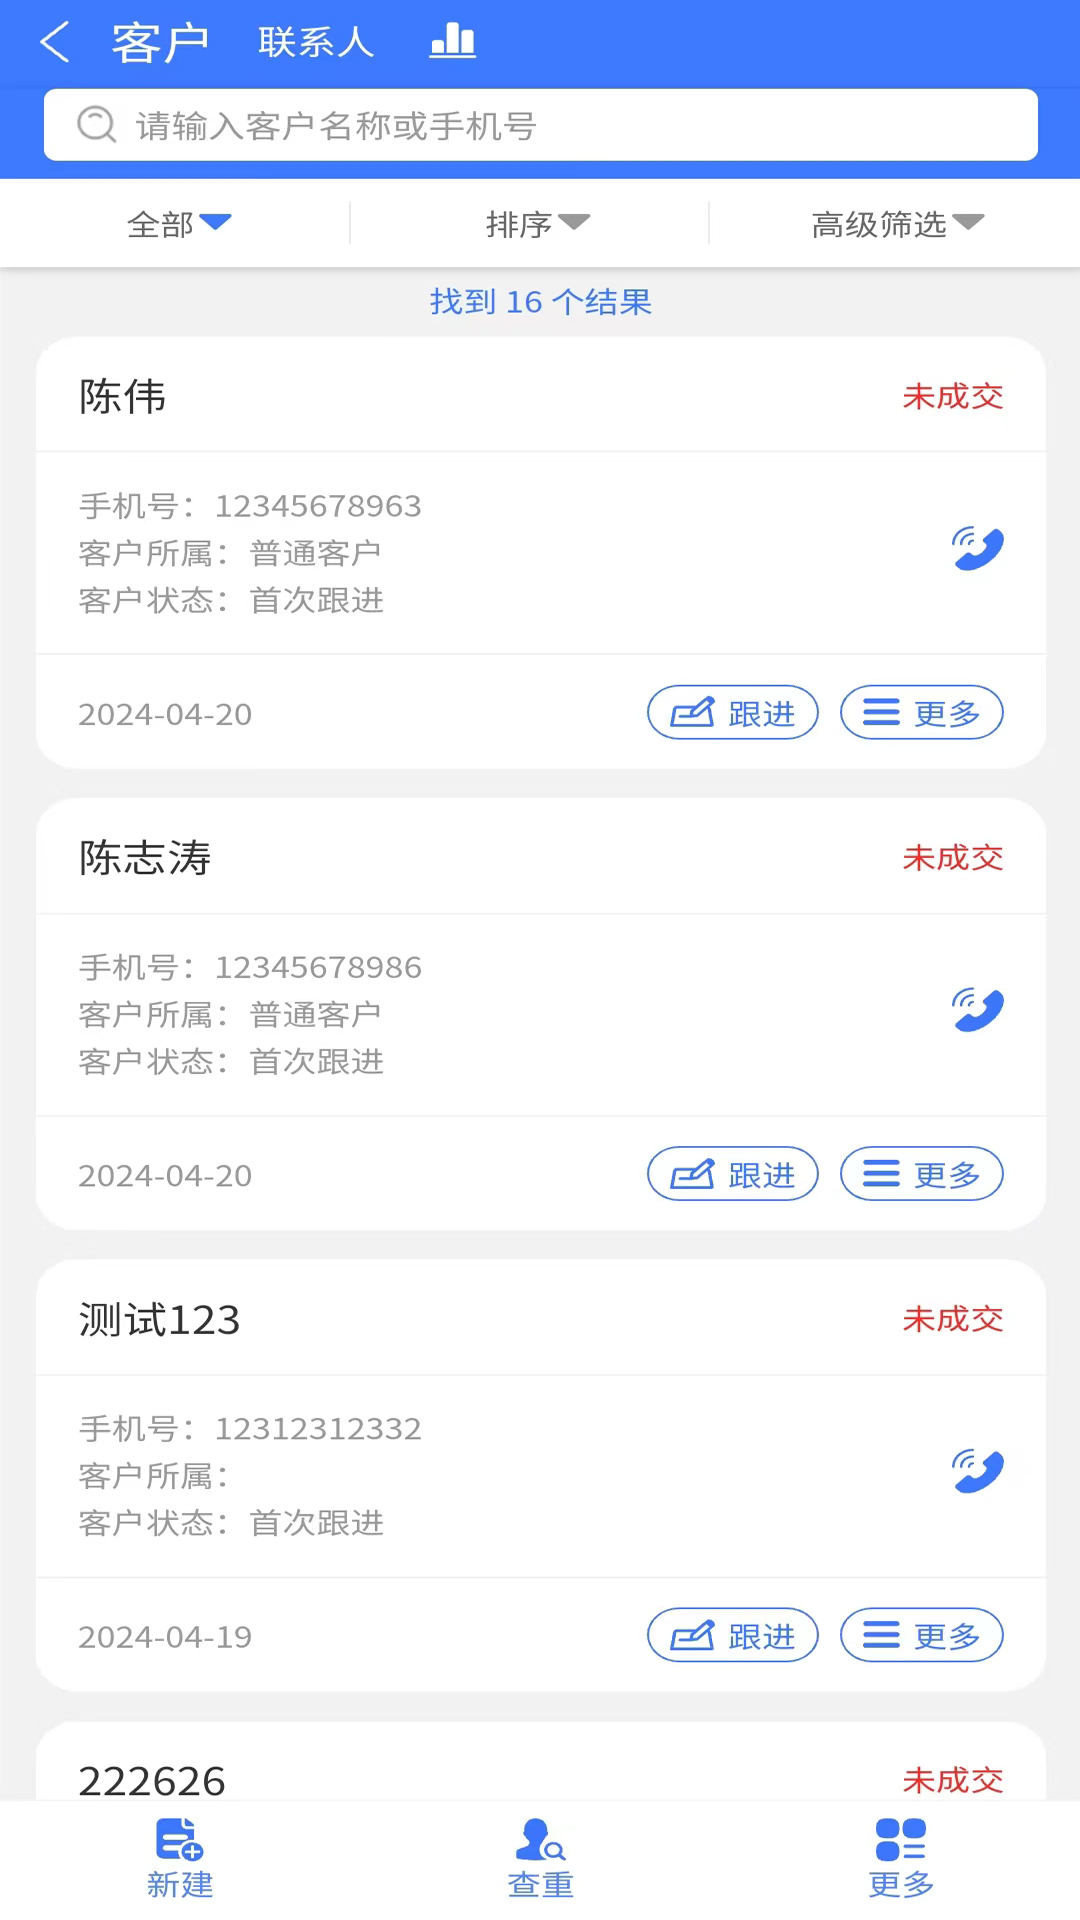
- 合理配置用户权限,为不同级别的员工设置相应的访问权限,确保他们只能访问对工作必要的数据。
- 采用基于角色的访问控制(RBAC)方法,用户被分配到特定的角色,不同角色拥有不同的权限。这样不仅能防止数据泄露,还能确保数据操作的可追溯性。
- 使用多因素认证(MFA)增加访问的安全性,通过组合密码、短信验证码、生物识别等多种认证方式,确保只有合法用户才能访问系统。
数据加密:
- 对存储和传输的数据进行加密,可以有效防止数据在被非法截获时泄露。
- 采用行业标准的加密协议,如TLS/SSL,为数据传输提供安全保障。
- 数据加密可以使用对称加密和非对称加密两种方法。对称加密速度快,适用于大数据量的加密,如AES算法;非对称加密则安全性高,适合密钥交换,如RSA算法。
定期审计与备份: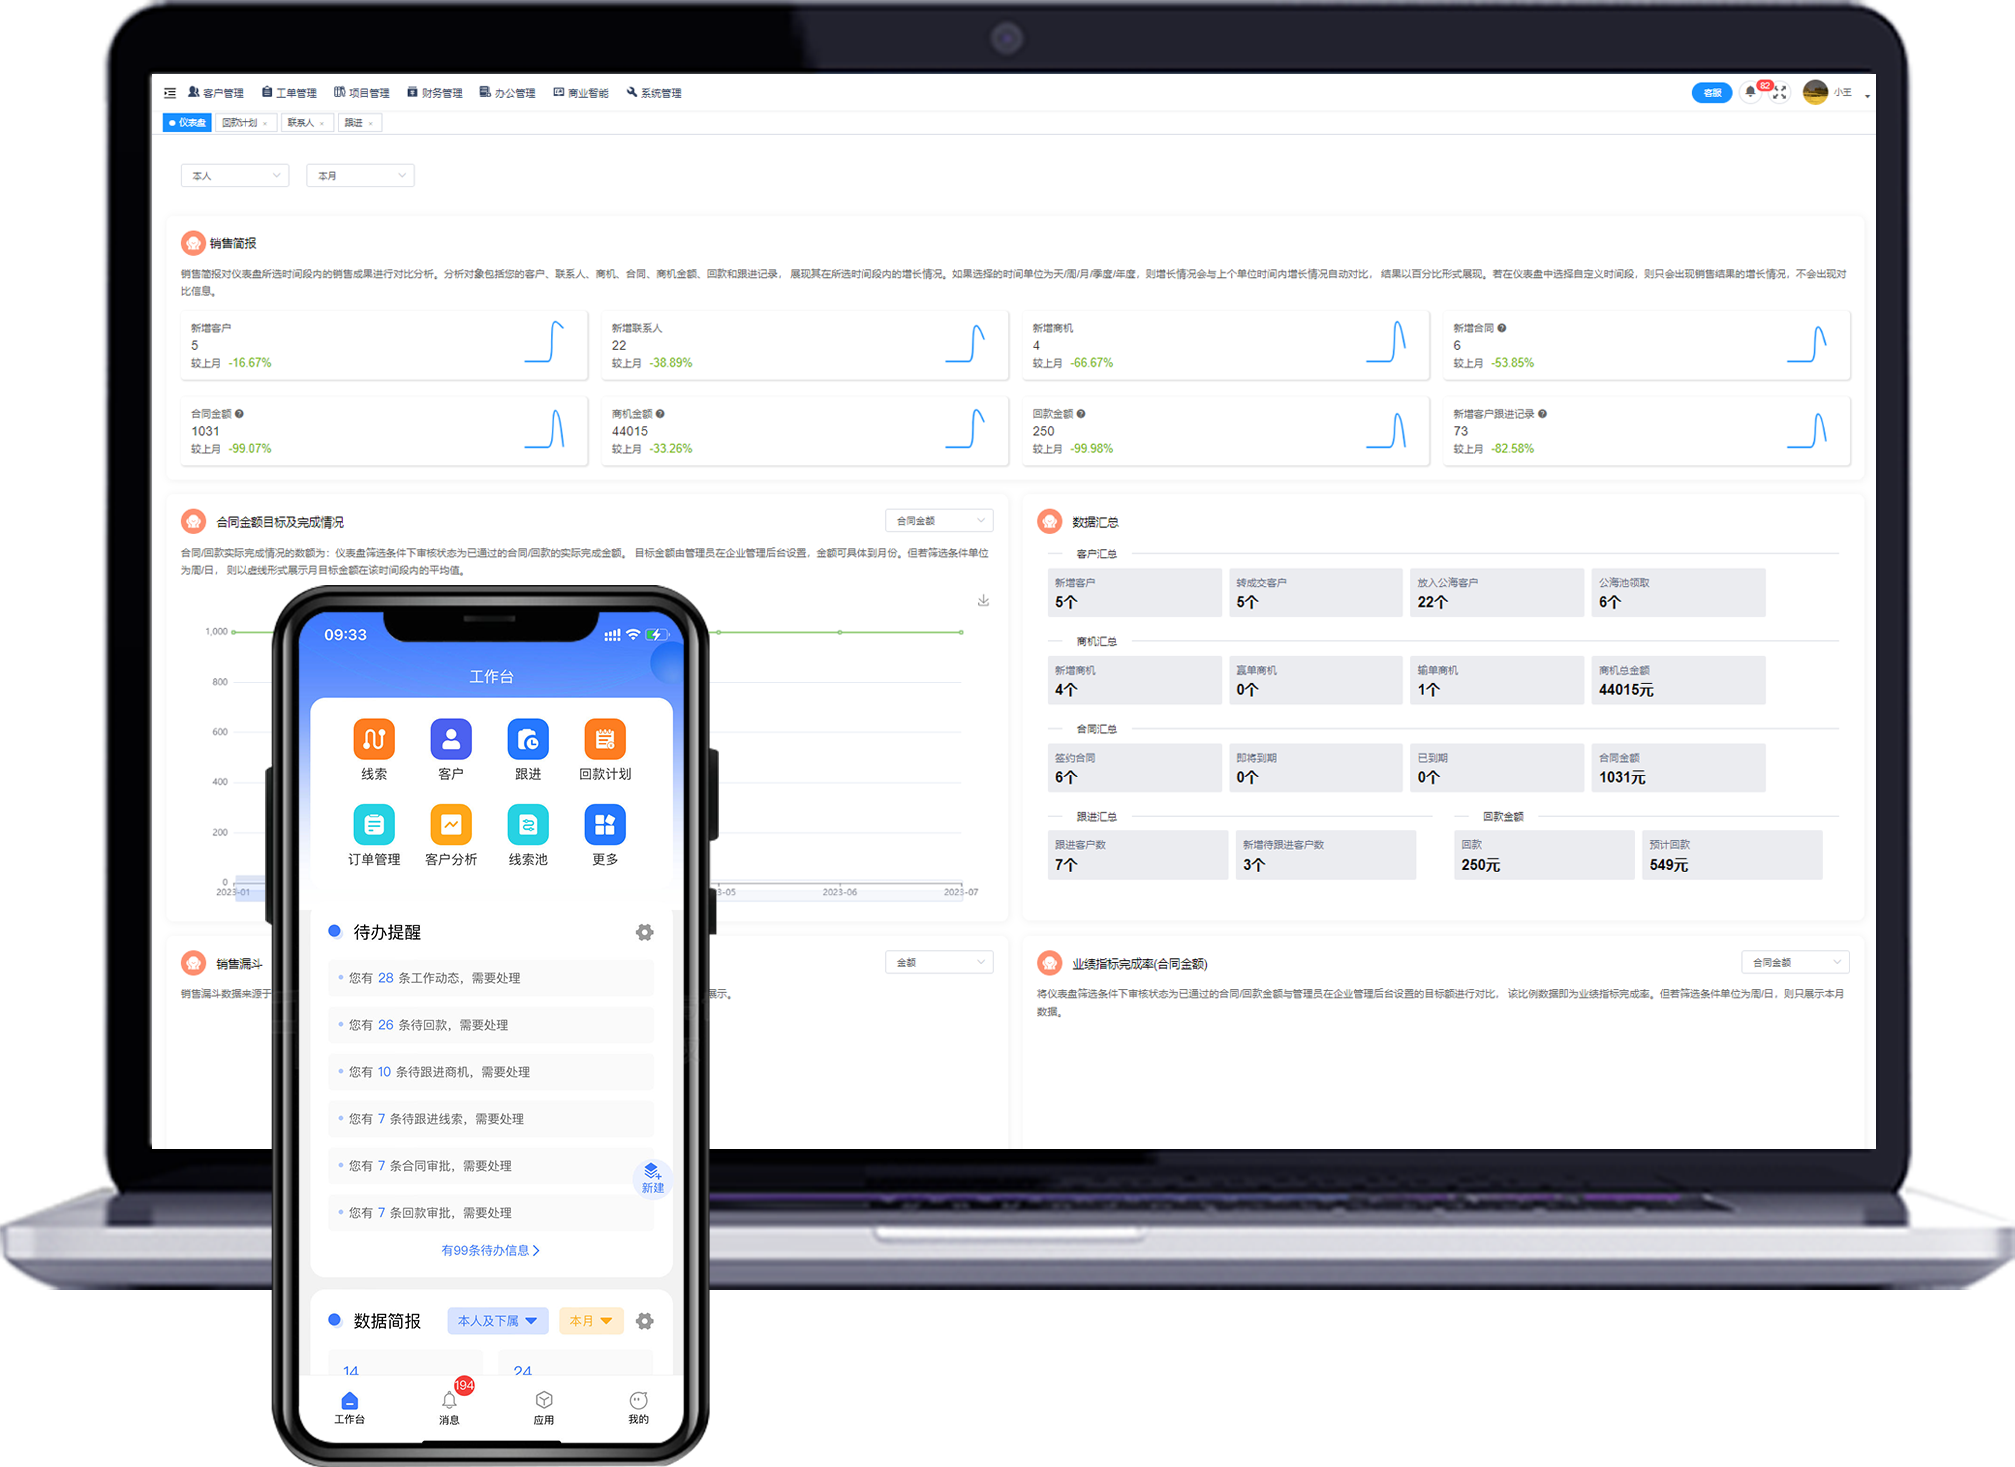
- 定期检查和评估CRM系统的安全性,及时发现和修复安全漏洞。安全审计应包括软件更新、系统配置变更、用户权限审查等方面。
- 定期备份CRM系统中的数据,以防止数据丢失和损坏。备份策略可以是全量备份、增量备份或差异备份。同时,制定紧急恢复计划,在数据丢失或系统故障时能够及时恢复数据,并保持业务的正常运转。
员工培训:
- 员工是数据安全的第一道防线。对员工进行定期的数据保护和安全意识培训,可以显著减少因操作不当引起的安全事件。
- 培训内容应包括如何设置强密码、不随意点击不明链接、不使用公共Wi-Fi访问系统等基本安全操作规范。
使用专业安全工具:
- 使用防火墙、入侵检测系统(IDS)、数据丢失防护(DLP)系统等专业的安全工具,可以显著提升CRM系统的数据安全性。
遵守法律法规:
- 了解并遵守相关法律法规,如欧盟的《通用数据保护条例》(GDPR)、美国的《健康保险可移植性和责任法案》(HIPAA)等。制定相应的合规策略,以避免法律风险并提升用户信任。
制定应急预案:
- 制定应急预案以应对数据安全事件。应急预案应包括事件检测、响应、恢复和总结四个阶段。通过制定和演练应急预案,企业能提高应对数据安全事件的能力,减少事件造成的损失。
数据隔离与销毁:
- 通过将不同类型的数据存储在不同的数据库或服务器中,可以有效隔离敏感数据和普通数据。当数据不再需要时,应采用安全的方法进行销毁,以防止敏感数据被恢复和利用。
四、结论
巧克力企业在使用CRM客户管理软件时,必须高度重视数据安全和隐私保护。通过实施上述措施,并遵循相关法律法规,企业不仅可以保护自身免受数据泄漏的风险,还可以增强消费者信任,从而在竞争激烈的市场环境中取得优势。
关注者
0
被浏览
80