食品企业CRM客户管理软件的数据安全与隐私保护
发布于 2024-11-03 13:30:14
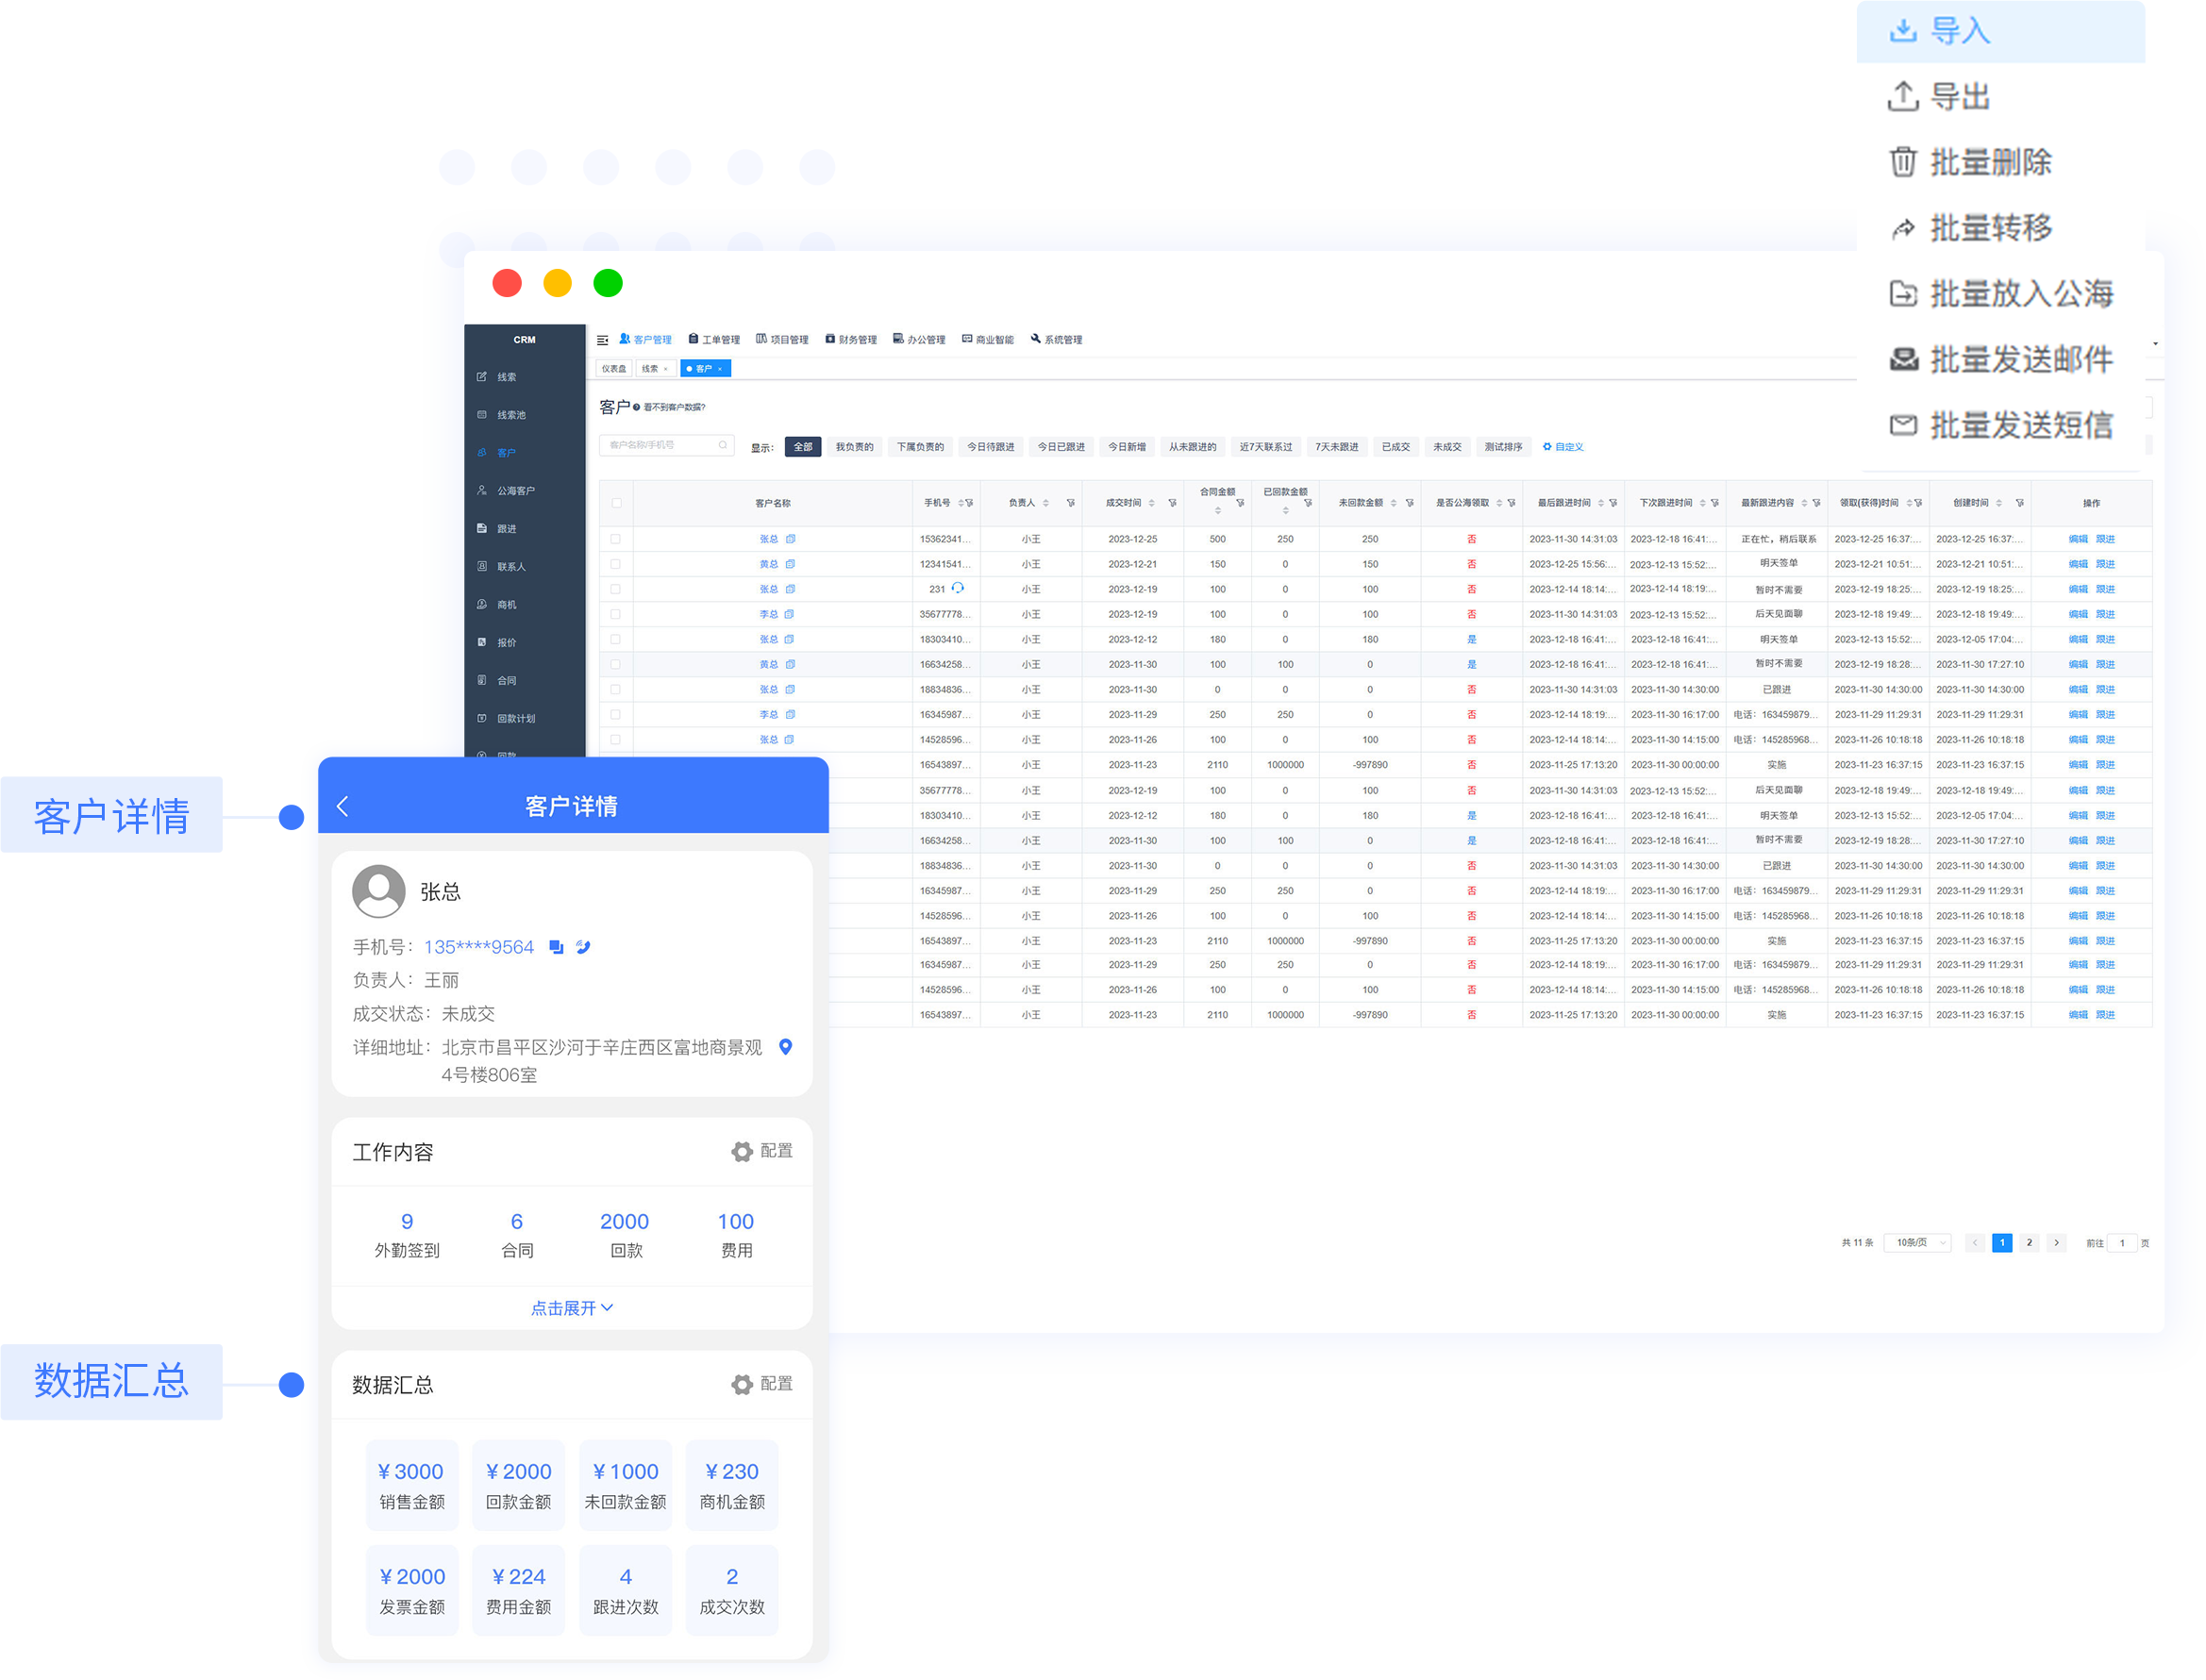
CRM客户管理系统主要模块有客户管理模块(公海、线索、线索池、跟进记录、报价单、合同管理、回款管理)、项目管理模块(完全自定义表单流程)、工单模块(完全自定义表单流程)、员工管理(不同权限设置)、进销存、财务管理等。
核心功能有:查重功能,批量导入导出,回收站、微信报单等。
演示账号可查看所有功能,联系我们:18303410875(同微信)

一、数据加密
- 静态数据加密:对存储在服务器或本地设备上的数据进行加密,确保即使存储介质被盗,数据也无法被轻易读取。常见的加密标准包括AES(高级加密标准)和RSA(Rivest-Shamir-Adleman算法)。
- 动态数据加密:在数据传输过程中对数据进行加密,防止数据在传输过程中被截获或篡改。常用的协议包括SSL/TLS(安全套接层/传输层安全协议),它们通过公钥和私钥机制确保数据传输的安全性。企业应使用HTTPS协议进行数据传输,并定期对SSL/TLS证书进行更新和检查,防止证书过期或被篡改。
二、访问控制
- 权限管理:根据员工的角色和职责分配不同的访问权限,确保每个员工只能访问其工作所需的数据和功能。这可以通过基于角色的访问控制(RBAC)和基于属性的访问控制(ABAC)来实现。
- 身份验证:除了传统的用户名和密码验证外,增加额外的验证因素,如手机验证码、指纹识别或面部识别,以提高账户的安全性。鼓励员工使用复杂且不易猜测的密码,并定期更换密码。
三、审计与监控
- 日志记录:详细记录系统操作日志,包括登录时间、登录用户、操作内容等信息。这有助于追踪用户的所有操作,并发现异常行为。
- 日志审计:定期对系统日志进行分析和审查,发现潜在的安全隐患和违规操作。系统管理员应定期审查日志,以发现是否存在未经授权的用户访问或数据泄露等问题。
- 实时监控:部署实时监控工具,监控CRM系统的访问日志、数据操作记录和系统异常行为。设置报警机制,当检测到异常行为时及时通知管理员。
四、数据备份与恢复
- 备份策略:制定并执行定期备份计划,确保CRM系统中的数据能够定期被复制和存储到安全的位置。备份数据应存储在物理上与生产环境隔离的位置,以防止灾难性事件导致数据丢失。
- 恢复测试:定期对备份数据进行恢复测试,确保备份数据的完整性和可用性。制定灾难恢复计划,明确在数据丢失或系统故障时的恢复步骤和时间表。
五、员工安全培训
- 培训内容:组织定期的安全培训,提高员工对网络安全和数据保护的认识。培训内容包括密码管理、识别网络钓鱼邮件、防范恶意软件等。
- 安全意识:通过内部邮件、公告栏、员工大会等方式,不断向员工传达安全意识和最佳实践。鼓励员工报告可疑活动和潜在的安全风险。
六、供应商与第三方服务管理
- 供应商选择:优先选择具有完善安全功能和定期安全更新的供应商。与第三方服务提供商签订数据处理协议,明确数据保护责任和义务。
- 安全审核:定期对第三方服务提供商进行安全审核和评估,确保其符合相关的数据隐私法规和标准。
七、合规性要求
- 法律法规:确保CRM系统的数据管理和使用符合相关的数据隐私法规和标准,如GDPR(欧盟通用数据保护条例)、CCPA(加利福尼亚州消费者隐私法案)等。
- 合规性审查:定期对CRM系统进行合规性审查,确保系统的操作和数据处理符合法律要求。制定并实施明确的数据保护政策,包括数据收集、存储、使用和删除的规定。
八、持续改进与更新
- 安全漏洞扫描:定期进行安全漏洞扫描和风险评估,及时发现并修复系统中的安全漏洞。
- 技术更新:持续关注网络安全技术的发展趋势和新兴威胁,及时对CRM系统进行技术更新和升级。与供应商保持密切联系,获取最新的安全补丁和更新信息。
关注者
0
被浏览
102