农副食品企业crm客户管理软件的数据安全与隐私保护
发布于 2024-11-03 20:30:20
CRM客户管理系统主要模块有客户管理模块(公海、线索、线索池、跟进记录、报价单、合同管理、回款管理)、项目管理模块(完全自定义表单流程)、工单模块(完全自定义表单流程)、员工管理(不同权限设置)、进销存、财务管理等。
核心功能有:查重功能,批量导入导出,回收站、微信报单等。
演示账号可查看所有功能,联系我们:18303410875(同微信)
农副食品企业在运用CRM客户管理软件时,面临着数据安全和隐私保护的重要挑战。以下是一些针对该行业在CRM客户管理软件中的数据安全与隐私保护的关键策略:
一、数据安全的必要性
CRM系统中存储了客户的个人信息、交易历史、联系方式等敏感数据。这些数据若被非法访问或泄露,不仅会损害客户信任,还可能导致重大的法律责任和经济损失。因此,农副食品企业必须采取强有力的措施来保护这些信息。
二、数据安全与隐私保护策略
强化访问控制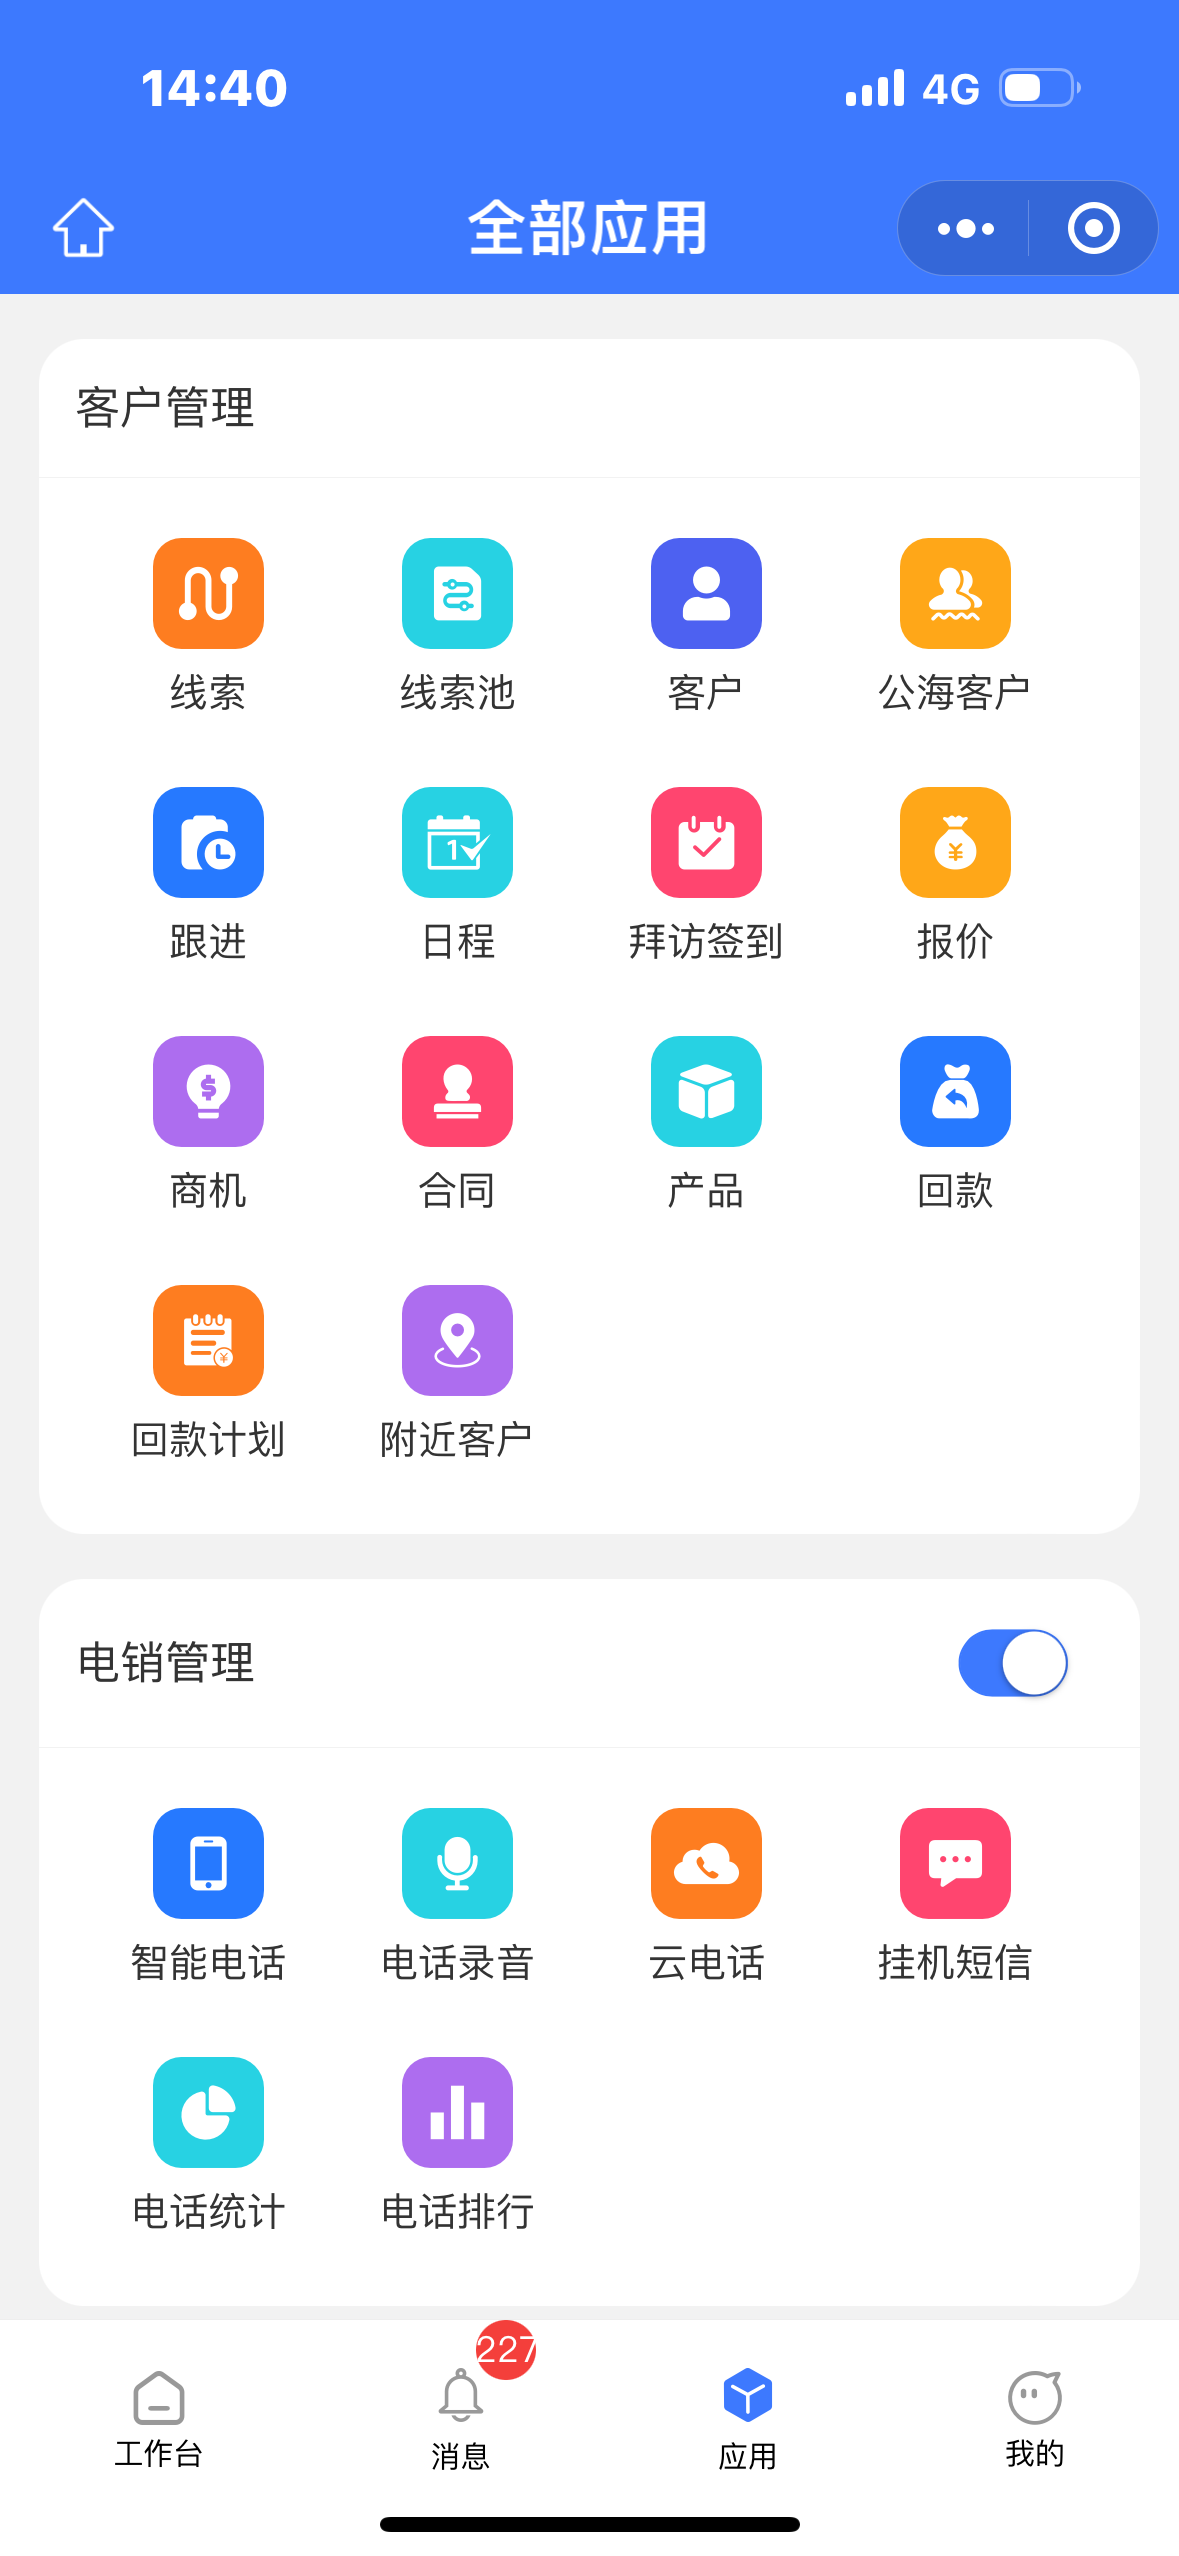
- 根据员工的角色和职责设置不同的访问权限,确保每个用户只能访问其工作所需的最少数据。
- 实施多因素认证(MFA),除了传统的用户名和密码外,还可以要求用户提供其他身份验证信息,如手机验证码、指纹识别或面部识别等,以提高系统的安全性。
使用加密技术
- 对存储在服务器或本地设备上的数据进行加密,确保即使存储介质被盗,数据也无法被轻易读取。常见的加密标准包括AES(高级加密标准)和RSA(Rivest-Shamir-Adleman算法)。
- 在数据传输过程中对数据进行加密,防止数据被截获或篡改。常用的协议包括SSL/TLS(安全套接层/传输层安全协议),它们通过公钥和私钥机制确保数据传输的安全性。
定期进行安全审计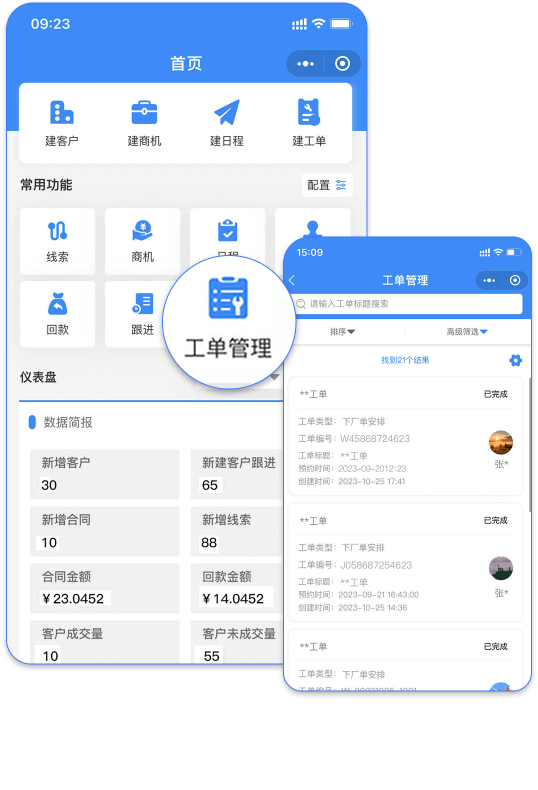
- 定期检查和评估CRM系统的安全性,及时发现和修复安全漏洞。
- 安全审计应包括软件更新、系统配置变更、用户权限审查等方面。
建立数据备份和恢复策略
- 制定备份策略,定期对CRM系统中的数据进行备份。
- 备份数据应存储在安全的地点,并确保备份数据的完整性和可用性。
- 制定灾难恢复计划,包括在发生数据丢失或系统故障时,如何快速恢复数据和系统。
员工培训
- 提升员工的安全意识,教育他们如何识别和防范常见的安全威胁,如钓鱼攻击、社会工程攻击等。
- 培训员工掌握基本的安全技能,如密码管理、数据加密、访问控制等。
选择可信的CRM供应商
- 企业在选择CRM供应商时,应考虑供应商的资质和信誉。
- 确保供应商提供定期的安全更新和补丁,以保持系统的最新安全状态。
遵循数据保护法规
- 农副食品企业应遵守相关的数据保护法规,如欧盟通用数据保护条例(GDPR)、美国加州消费者隐私法(CCPA)等。
- 通过收集和存储最少量的客户数据,降低数据泄露和滥用的风险。
- 对于不再需要的数据,企业应及时进行安全删除或销毁。
三、利用技术创新加强数据安全
随着技术的发展,使用人工智能(AI)和机器学习(ML)技术来增强CRM系统的数据安全已成为可能。这些技术可以帮助检测和预防异常行为,实时监控安全风险。
综上所述,农副食品企业在运用CRM客户管理软件时,应综合考虑上述策略,以确保数据的安全与隐私保护。同时,企业还应保持对新技术和新威胁的敏锐洞察力,不断调整和优化安全策略,以适应不断变化的网络安全环境。
关注者
0
被浏览
75