渔业企业CRM客户管理软件的数据安全与隐私保护
CRM客户管理系统主要模块有客户管理模块(公海、线索、线索池、跟进记录、报价单、合同管理、回款管理)、项目管理模块(完全自定义表单流程)、工单模块(完全自定义表单流程)、员工管理(不同权限设置)、进销存、财务管理等。
核心功能有:查重功能,批量导入导出,回收站、微信报单等。
演示账号可查看所有功能,联系我们:18303410875(同微信)
渔业企业在利用CRM客户管理软件时,面临的数据安全与隐私保护问题至关重要。以下是对此问题的详细探讨:
一、数据安全与隐私保护的重要性
CRM系统中存储了大量敏感数据,包括客户的个人信息、交易历史、联系方式等。这些信息若被非法访问或泄露,不仅会损害客户信任,还可能导致重大的法律责任和经济损失。对于渔业企业而言,由于行业的特殊性,其CRM系统中可能还包含有关渔业资源、捕捞记录、渔船数据等敏感信息,一旦泄露,将对企业的运营和声誉造成严重影响。
二、面临的主要威胁
- 外部攻击:黑客可能通过各种手段尝试入侵系统,窃取或破坏重要数据。
- 内部威胁:企业内部人员可能因操作不当、恶意泄露或其他原因导致数据泄露。
- 法律和合规挑战:不同国家和地区对数据保护有着不同的法律和规定,企业必须遵守这些法规以避免法律风险。
三、数据安全与隐私保护的措施
加强访问控制:
- 根据员工的角色和职责设置不同的访问权限,确保每个用户只能访问其工作所需的最少数据。
- 实施多因素认证(MFA),增加系统的安全性。
数据加密:
- 对存储在数据库中的敏感数据进行加密处理,确保即使数据库被攻破,攻击者也无法直接读取到明文数据。
- 使用SSL/TLS协议对传输过程中的数据进行加密,确保数据在网络上传输时不会被窃听或篡改。
定期安全审计与监控: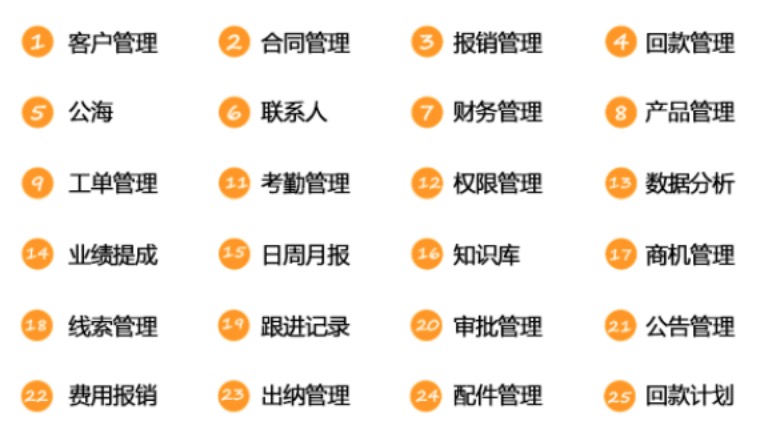
- 定期进行内部安全审计,检查访问日志、权限设置、数据使用情况等方面,以发现潜在的安全隐患。
- 邀请第三方安全机构进行外部审计,提供更为客观的安全评估。
- 通过实时监控技术,及时发现异常行为和潜在的安全威胁。
员工安全培训:
- 提升员工的安全意识,教育他们如何识别和防范常见的安全威胁,如钓鱼攻击、社会工程攻击等。
- 培训员工掌握基本的安全技能,如密码管理、数据加密、访问控制等。
数据备份与恢复:
- 制定备份策略,定期对CRM系统中的数据进行备份。
- 制定灾难恢复计划,包括在发生数据丢失或系统故障时,如何快速恢复数据和系统。
选择可信的CRM供应商:
- 企业在选择CRM供应商时,应考虑供应商的资质和信誉。
- 确保供应商提供定期的安全更新和补丁,以保持系统的最新安全状态。
遵守法律法规:
- CRM系统需要遵守相关的法律法规,如GDPR(通用数据保护条例)、CCPA(加州消费者隐私法案)等。
- 通过收集和存储最少量的客户数据,降低数据泄露和滥用的风险。
四、渔业企业的特殊考虑
渔业企业在实施CRM系统时,还需要考虑其行业的特殊性。例如,渔业数据可能涉及捕捞记录、渔船位置、渔业资源分布等敏感信息,这些信息在CRM系统中的存储和传输需要更加严格的安全措施。此外,渔业企业还需要关注国际数据隐私保护标准和跨境数据流动的合规性,以确保其业务在全球范围内的合法性和可持续性。
综上所述,渔业企业在利用CRM客户管理软件时,必须高度重视数据安全与隐私保护问题。通过加强访问控制、数据加密、定期安全审计与监控、员工安全培训、数据备份与恢复、选择可信的CRM供应商以及遵守法律法规等措施,企业可以有效保护其CRM系统中的敏感数据,维护客户信任和企业声誉。